Domain defätistisch.de kaufen?
Wir ziehen mit dem Projekt
defätistisch.de um.
Sind Sie am Kauf der Domain
defätistisch.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain defätistisch.de kaufen?
Geht es, graue Haare neutralisierend auszuwaschen?
Ja, es gibt spezielle Shampoos und Conditioner, die graue Haare neutralisieren können. Diese Produkte enthalten oft violette oder silberne Pigmente, die dazu beitragen, den Gelbstich zu reduzieren und den Haaren einen kühleren Ton zu verleihen. Es ist wichtig, diese Produkte regelmäßig zu verwenden, um optimale Ergebnisse zu erzielen. **
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Petkit Urin-Monitor für Katzenstreu (Biologisch abbaubar, Klumpend, Neutralisierend, Nicht staubend), KatzenstreuDer Petkit Urin-Monitor ist eine innovative, pflanzenbasierte Katzenstreu, die speziell für die Verwendung in den Petkit Purobot Ultra- und Purobot Max Pro-Katzentoiletten entwickelt wurde. Diese klumpende Streu bietet nicht nur eine effektive Geruchsbindung, sondern ermöglicht auch eine präzise Überwachung der Harnwegsgesundheit Ihrer Katze. Durch die spezielle Formel reagiert die Streu auf den pH-Wert des Urins und ändert innerhalb von etwa drei Sekunden die Farbe. Ein grüner Farbton zeigt einen normalen pH-Bereich an, während orange und blau auf potenzielle gesundheitliche Probleme hinweisen können. Diese Funktion ist besonders wertvoll, da Katzen oft keine offensichtlichen Symptome zeigen, was eine frühzeitige Erkennung von Erkrankungen erschwert. Mit dem Petkit Urin-Monitor können Katzenbesitzer proaktiv die Gesundheit ihrer Tiere im Blick behalten und gegebenenfalls frühzeitig tierärztliche Hilfe in Anspruch nehmen. - Pflanzenbasierte, klumpende Katzenstreu für optimale Hygiene - pH-Anzeige zur Überwachung der Harnwegsgesundheit - Farbänderung innerhalb von 3 Sekunden für schnelle Informationen - Kompatibel mit Petkit Purobot Ultra und Max Pro Katzentoiletten.31,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
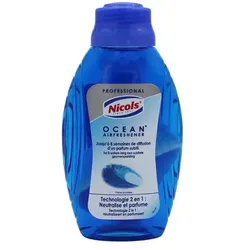
Duftspender in Dochtflasche Nicols Pro 2 in 1 Ozeanduft Langzeit-Lufterfrischer 375 ml, neutralisierendDer Nicols Pro 2 in 1 Duftspender Ozeanduft in der Dochtflasche sorgt für eine frische und angenehme Raumatmosphäre in Sanitär- und Innenbereichen. Der maritime Duft hilft, unangenehme Gerüche zuverlässig zu überdecken und ein gepflegtes Raumklima zu schaffen. Durch die praktische Dochtflasche wird der Duft gleichmäßig und kontinuierlich abgegeben. Die Anwendung ist einfach und ideal für den regelmäßigen Einsatz. Geeignet für Waschräume, Toiletten, Umkleiden, Büros, Gastronomie und öffentliche Einrichtungen. Eine praktische Lösung für langanhaltende Frische und mehr Wohlbefinden.3,33 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Duftspender in Dochtflasche Nicols Pro 2 in 1 Zitrone Langzeit-Lufterfrischer 375 ml, neutralisierendDer Nicols Pro 2 in 1 Duftspender Zitrone in der Dochtflasche sorgt für angenehme Frische in Sanitär- und Innenbereichen. Der frische Zitronenduft hilft, unangenehme Gerüche zuverlässig zu überdecken und ein gepflegtes Raumklima zu schaffen. Durch die praktische Dochtflasche wird der Duft gleichmäßig und kontinuierlich abgegeben. Die Anwendung ist einfach und besonders praktisch für den regelmäßigen Einsatz. Ideal für Waschräume, Toiletten, Umkleiden, Büros, Gastronomie und öffentliche Einrichtungen. Eine saubere Lösung für langanhaltende Frische und mehr Wohlbefinden im Raum.3,33 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
GEVELSBERG objektiv betrachtetGEVELSBERG objektiv betrachtet , Eine Bildreise durch 100 Jahre Lintl-Foto , Luftversorgung > Auto-Tuning & -Styling , Erscheinungsjahr: 20180912, Produktform: Leinen, Fotograph: Lintl, Günter, Redaktion: Halbach, Thomas G., Seitenzahl/Blattzahl: 128, Abbildungen: durchgehend farbig bebildert, Keyword: Ennepe; Fotoatelier; Menschenbilder; Fotografie; Historische Fotos; Fotografen-Revers; Bauwerke; Chronik; Berufe; Photographie; Arbeitswelten, Fachschema: Nordrhein-Westfalen~Fotografie / Dokumentarfotografie, Geschichte~Fotobände (allgemein)~Geschenkband / Fotobände, Fachkategorie: Fotojournalismus, Warengruppe: HC/Fotografie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 243, Breite: 226, Höhe: 15, Gewicht: 772, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **


Welche Möglichkeiten gibt es, Säuren neutralisierend zu behandeln?
Säuren können durch Zugabe von Basen neutralisiert werden. Eine weitere Möglichkeit ist die Verdünnung der Säure mit Wasser. Auch die Zugabe von Carbonaten oder Hydroxiden kann zur Neutralisation von Säuren verwendet werden. **
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
290 Hartwachsöl 200 Neutralisierend Rohholz, 250 mlDas Hartwachsöl von LEINOS (Serie 290) ist eine seidenmatte Öl-Wachs-Harz-Beschichtung, die perfekt für Grundierung und Endbehandlung von strapazierten Holzfußböden, Holzwerkstoffplatten, Treppen, Terracotta und anderen saugfähigen Untergründen geeignet ist. Das Öl ist für den Innenbereich bestimmt und ist ebenso im gewerblichen Bereich einsetzbar. Es belebt die natürliche Struktur der Untergründe und vertieft ihre Tönung. Nach der Behandlung mit LEINOS Hartwachsöl werden die Oberflächen besonders strapazierfähig, wasserabweisend und vergilbungsarm. Hinweis: Je nach Charge, Untergrund und Drucktechnik sind leichte Farbabweichungen möglich. Ein Probeanstrich mit Farbabgleich ist vor der Anwendung dringend empfohlen.26,67 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Petkit Urin-Monitor für Katzenstreu (Biologisch abbaubar, Klumpend, Neutralisierend, Nicht staubend), KatzenstreuDer Petkit Urin-Monitor ist eine innovative, pflanzenbasierte Katzenstreu, die speziell für die Verwendung in den Petkit Purobot Ultra- und Purobot Max Pro-Katzentoiletten entwickelt wurde. Diese klumpende Streu bietet nicht nur eine effektive Geruchsbindung, sondern ermöglicht auch eine präzise Überwachung der Harnwegsgesundheit Ihrer Katze. Durch die spezielle Formel reagiert die Streu auf den pH-Wert des Urins und ändert innerhalb von etwa drei Sekunden die Farbe. Ein grüner Farbton zeigt einen normalen pH-Bereich an, während orange und blau auf potenzielle gesundheitliche Probleme hinweisen können. Diese Funktion ist besonders wertvoll, da Katzen oft keine offensichtlichen Symptome zeigen, was eine frühzeitige Erkennung von Erkrankungen erschwert. Mit dem Petkit Urin-Monitor können Katzenbesitzer proaktiv die Gesundheit ihrer Tiere im Blick behalten und gegebenenfalls frühzeitig tierärztliche Hilfe in Anspruch nehmen. - Pflanzenbasierte, klumpende Katzenstreu für optimale Hygiene - pH-Anzeige zur Überwachung der Harnwegsgesundheit - Farbänderung innerhalb von 3 Sekunden für schnelle Informationen - Kompatibel mit Petkit Purobot Ultra und Max Pro Katzentoiletten.31,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Duftspender in Dochtflasche Nicols Pro 2 in 1 Ozeanduft Langzeit-Lufterfrischer 375 ml, neutralisierendDer Nicols Pro 2 in 1 Duftspender Ozeanduft in der Dochtflasche sorgt für eine frische und angenehme Raumatmosphäre in Sanitär- und Innenbereichen. Der maritime Duft hilft, unangenehme Gerüche zuverlässig zu überdecken und ein gepflegtes Raumklima zu schaffen. Durch die praktische Dochtflasche wird der Duft gleichmäßig und kontinuierlich abgegeben. Die Anwendung ist einfach und ideal für den regelmäßigen Einsatz. Geeignet für Waschräume, Toiletten, Umkleiden, Büros, Gastronomie und öffentliche Einrichtungen. Eine praktische Lösung für langanhaltende Frische und mehr Wohlbefinden.3,33 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Geht es, graue Haare neutralisierend auszuwaschen?
Ja, es gibt spezielle Shampoos und Conditioner, die graue Haare neutralisieren können. Diese Produkte enthalten oft violette oder silberne Pigmente, die dazu beitragen, den Gelbstich zu reduzieren und den Haaren einen kühleren Ton zu verleihen. Es ist wichtig, diese Produkte regelmäßig zu verwenden, um optimale Ergebnisse zu erzielen. **
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Duftspender in Dochtflasche Nicols Pro 2 in 1 Zitrone Langzeit-Lufterfrischer 375 ml, neutralisierendDer Nicols Pro 2 in 1 Duftspender Zitrone in der Dochtflasche sorgt für angenehme Frische in Sanitär- und Innenbereichen. Der frische Zitronenduft hilft, unangenehme Gerüche zuverlässig zu überdecken und ein gepflegtes Raumklima zu schaffen. Durch die praktische Dochtflasche wird der Duft gleichmäßig und kontinuierlich abgegeben. Die Anwendung ist einfach und besonders praktisch für den regelmäßigen Einsatz. Ideal für Waschräume, Toiletten, Umkleiden, Büros, Gastronomie und öffentliche Einrichtungen. Eine saubere Lösung für langanhaltende Frische und mehr Wohlbefinden im Raum.3,33 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
GEVELSBERG objektiv betrachtetGEVELSBERG objektiv betrachtet , Eine Bildreise durch 100 Jahre Lintl-Foto , Luftversorgung > Auto-Tuning & -Styling , Erscheinungsjahr: 20180912, Produktform: Leinen, Fotograph: Lintl, Günter, Redaktion: Halbach, Thomas G., Seitenzahl/Blattzahl: 128, Abbildungen: durchgehend farbig bebildert, Keyword: Ennepe; Fotoatelier; Menschenbilder; Fotografie; Historische Fotos; Fotografen-Revers; Bauwerke; Chronik; Berufe; Photographie; Arbeitswelten, Fachschema: Nordrhein-Westfalen~Fotografie / Dokumentarfotografie, Geschichte~Fotobände (allgemein)~Geschenkband / Fotobände, Fachkategorie: Fotojournalismus, Warengruppe: HC/Fotografie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 243, Breite: 226, Höhe: 15, Gewicht: 772, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaufmann, Maximilian: Noten geben im Basketball - objektiv & fairNoten geben im Basketball - objektiv & fair , 15 Übungsreihen mit Bewertungsbögen für normative Leistungserhebungen im modernen Sportunterricht (5. bis 13. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 20170404, Produktform: Kartoniert, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Broschüre klebegebunden mit CD, Autoren: Kaufmann, Maximilian, Seitenzahl/Blattzahl: 56, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 5. bis 13. Klasse; Leistung messen und beurteilen; Lernstand messen und beurteilen; Sekundarstufe I; Sport, Fachschema: Basketball~Sportunterricht / Didaktik, Methodik~Sportunterricht / Lehrermaterial, Themenvorschläge~Lernmittel~Unterrichtsmedium~Didaktik~Unterricht / Didaktik, Bildungsmedien Fächer: Sport, Fachkategorie: Schule und Lernen~Basketball~Sportwissenschaft, Sportunterricht~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: SEK, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: SEK, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag in der AAP Lehrerwelt GmbH, Länge: 233, Breite: 166, Höhe: 7, Gewicht: 163, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Schulform: Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 180343320,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Welche Möglichkeiten gibt es, Säuren neutralisierend zu behandeln?
Säuren können durch Zugabe von Basen neutralisiert werden. Eine weitere Möglichkeit ist die Verdünnung der Säure mit Wasser. Auch die Zugabe von Carbonaten oder Hydroxiden kann zur Neutralisation von Säuren verwendet werden. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.